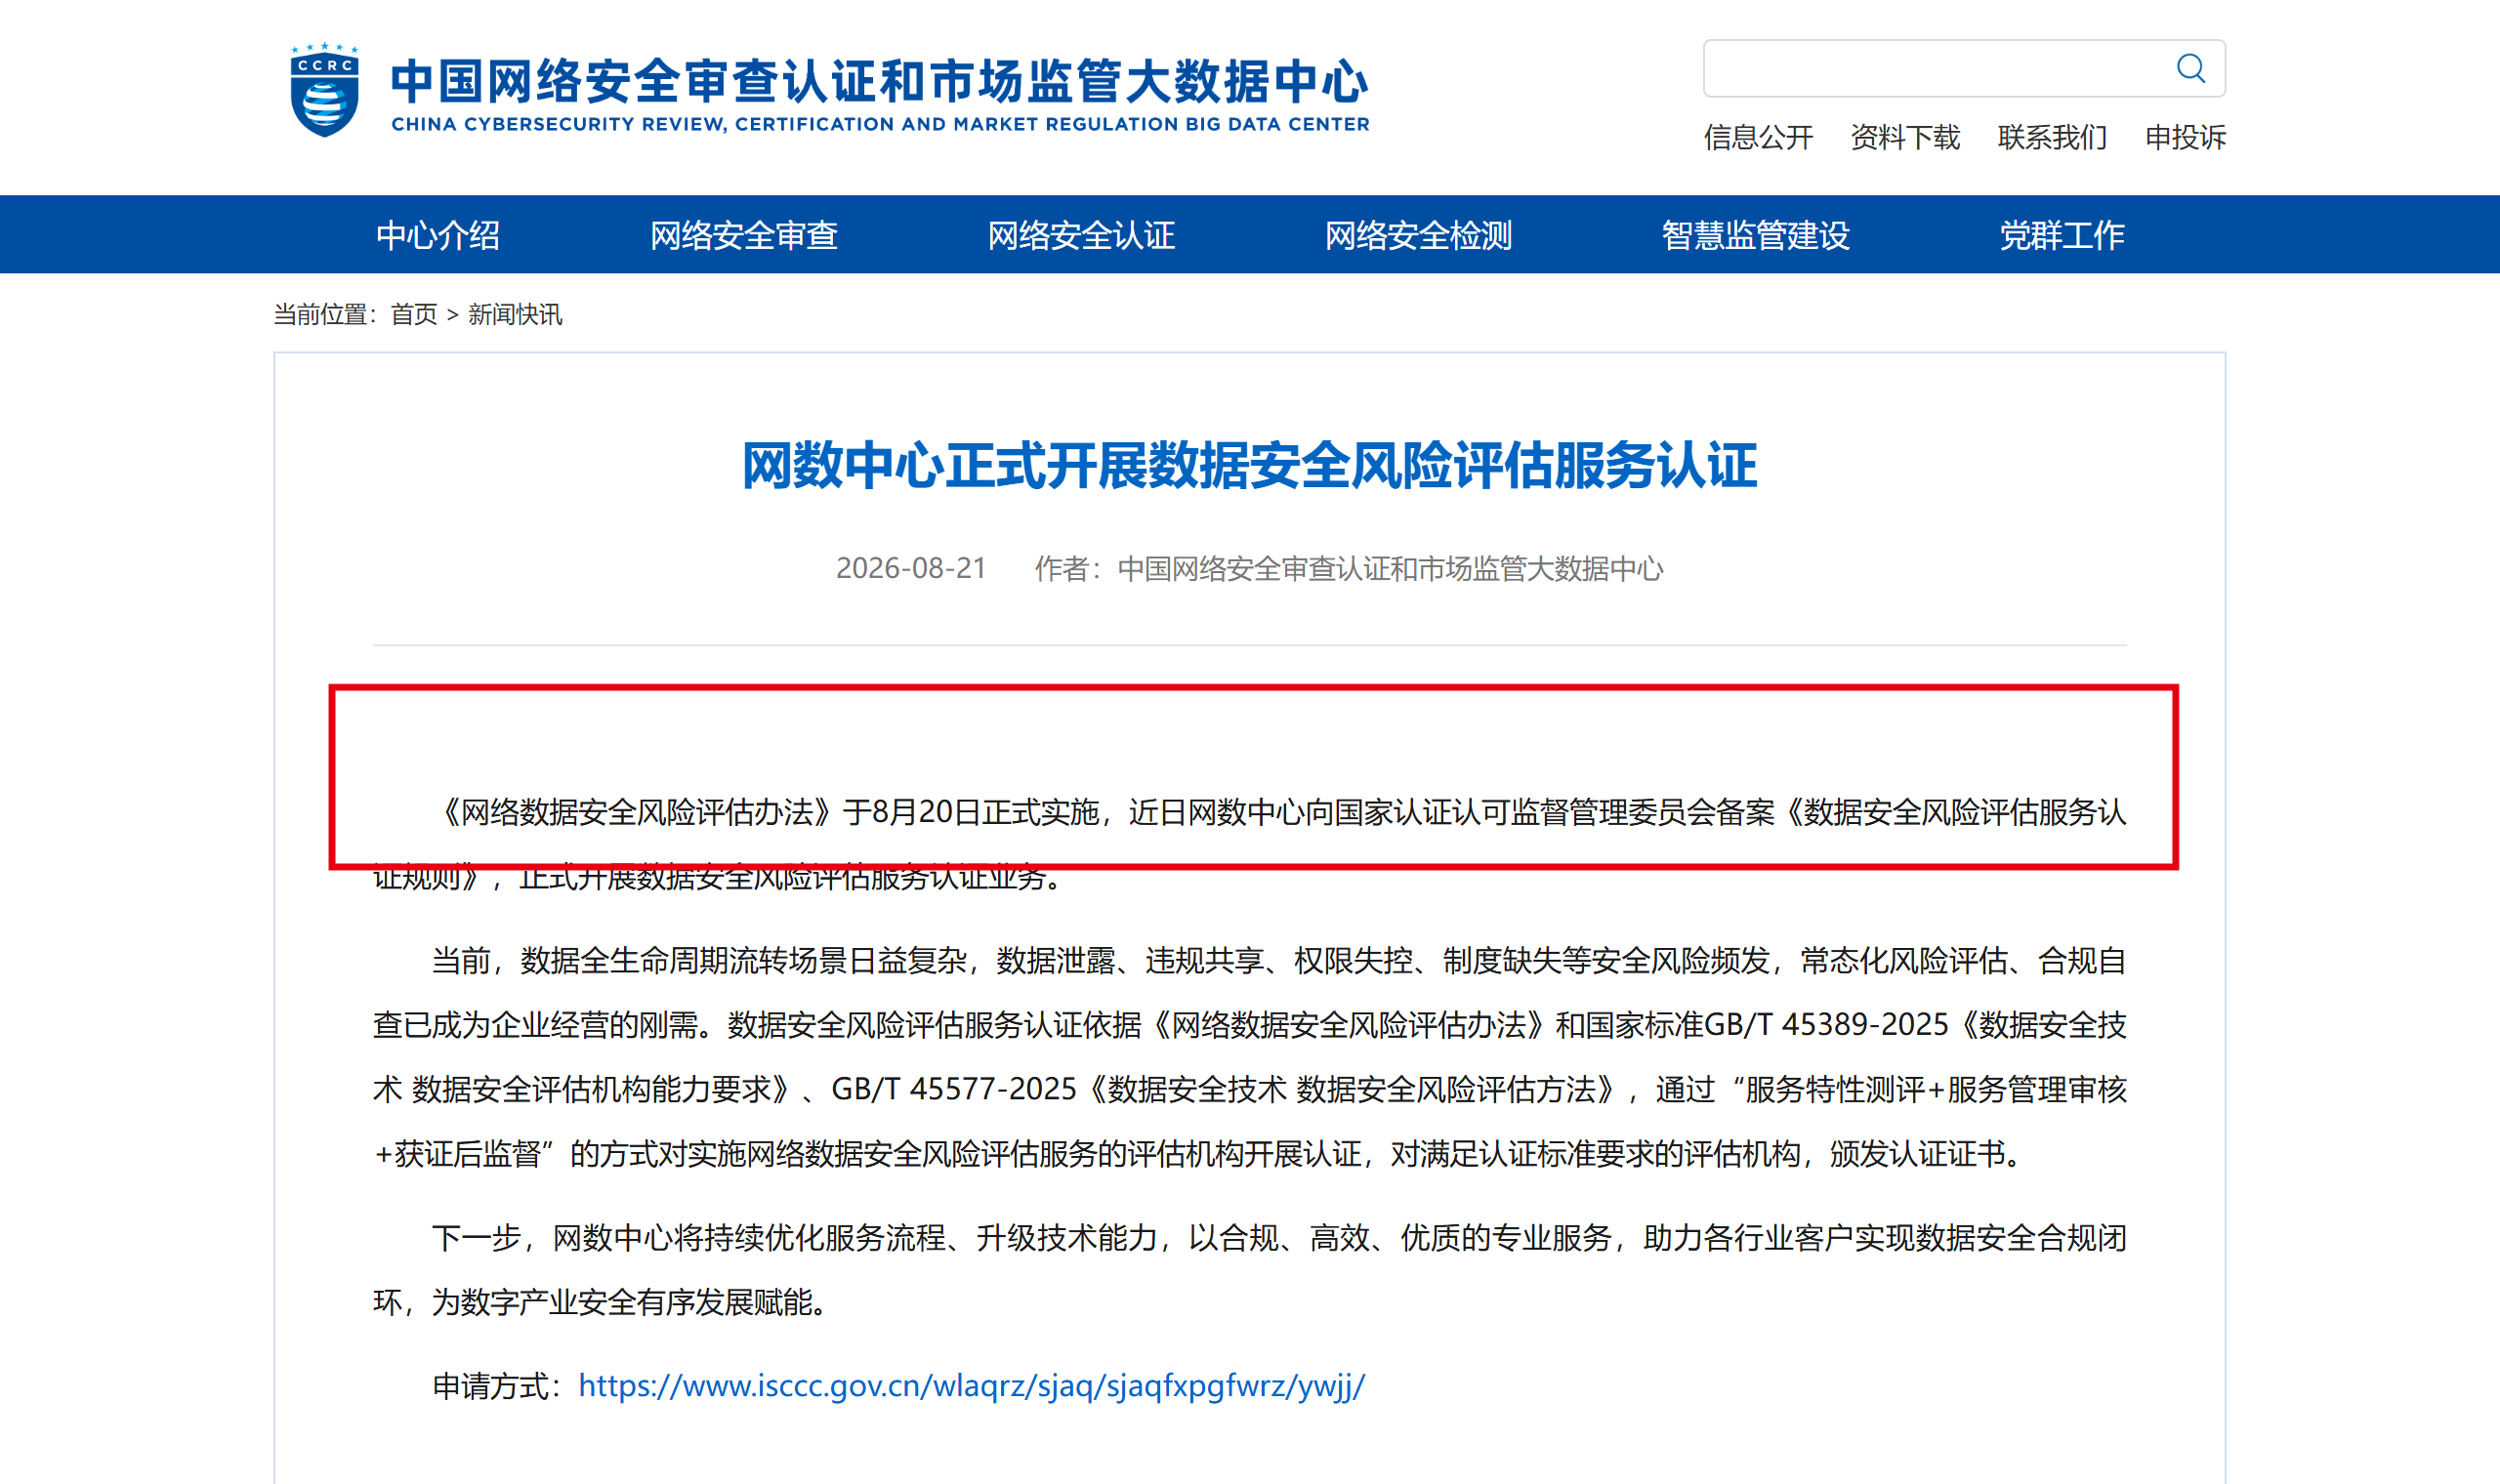
2026 年 8 月 20 日,国家互联网信息办公室、工业和信息化部、公安部联合公布的《网络数据安全风险评估办法》开始施行。这份以第 24 号令形式发布的部门规章共 25 条。
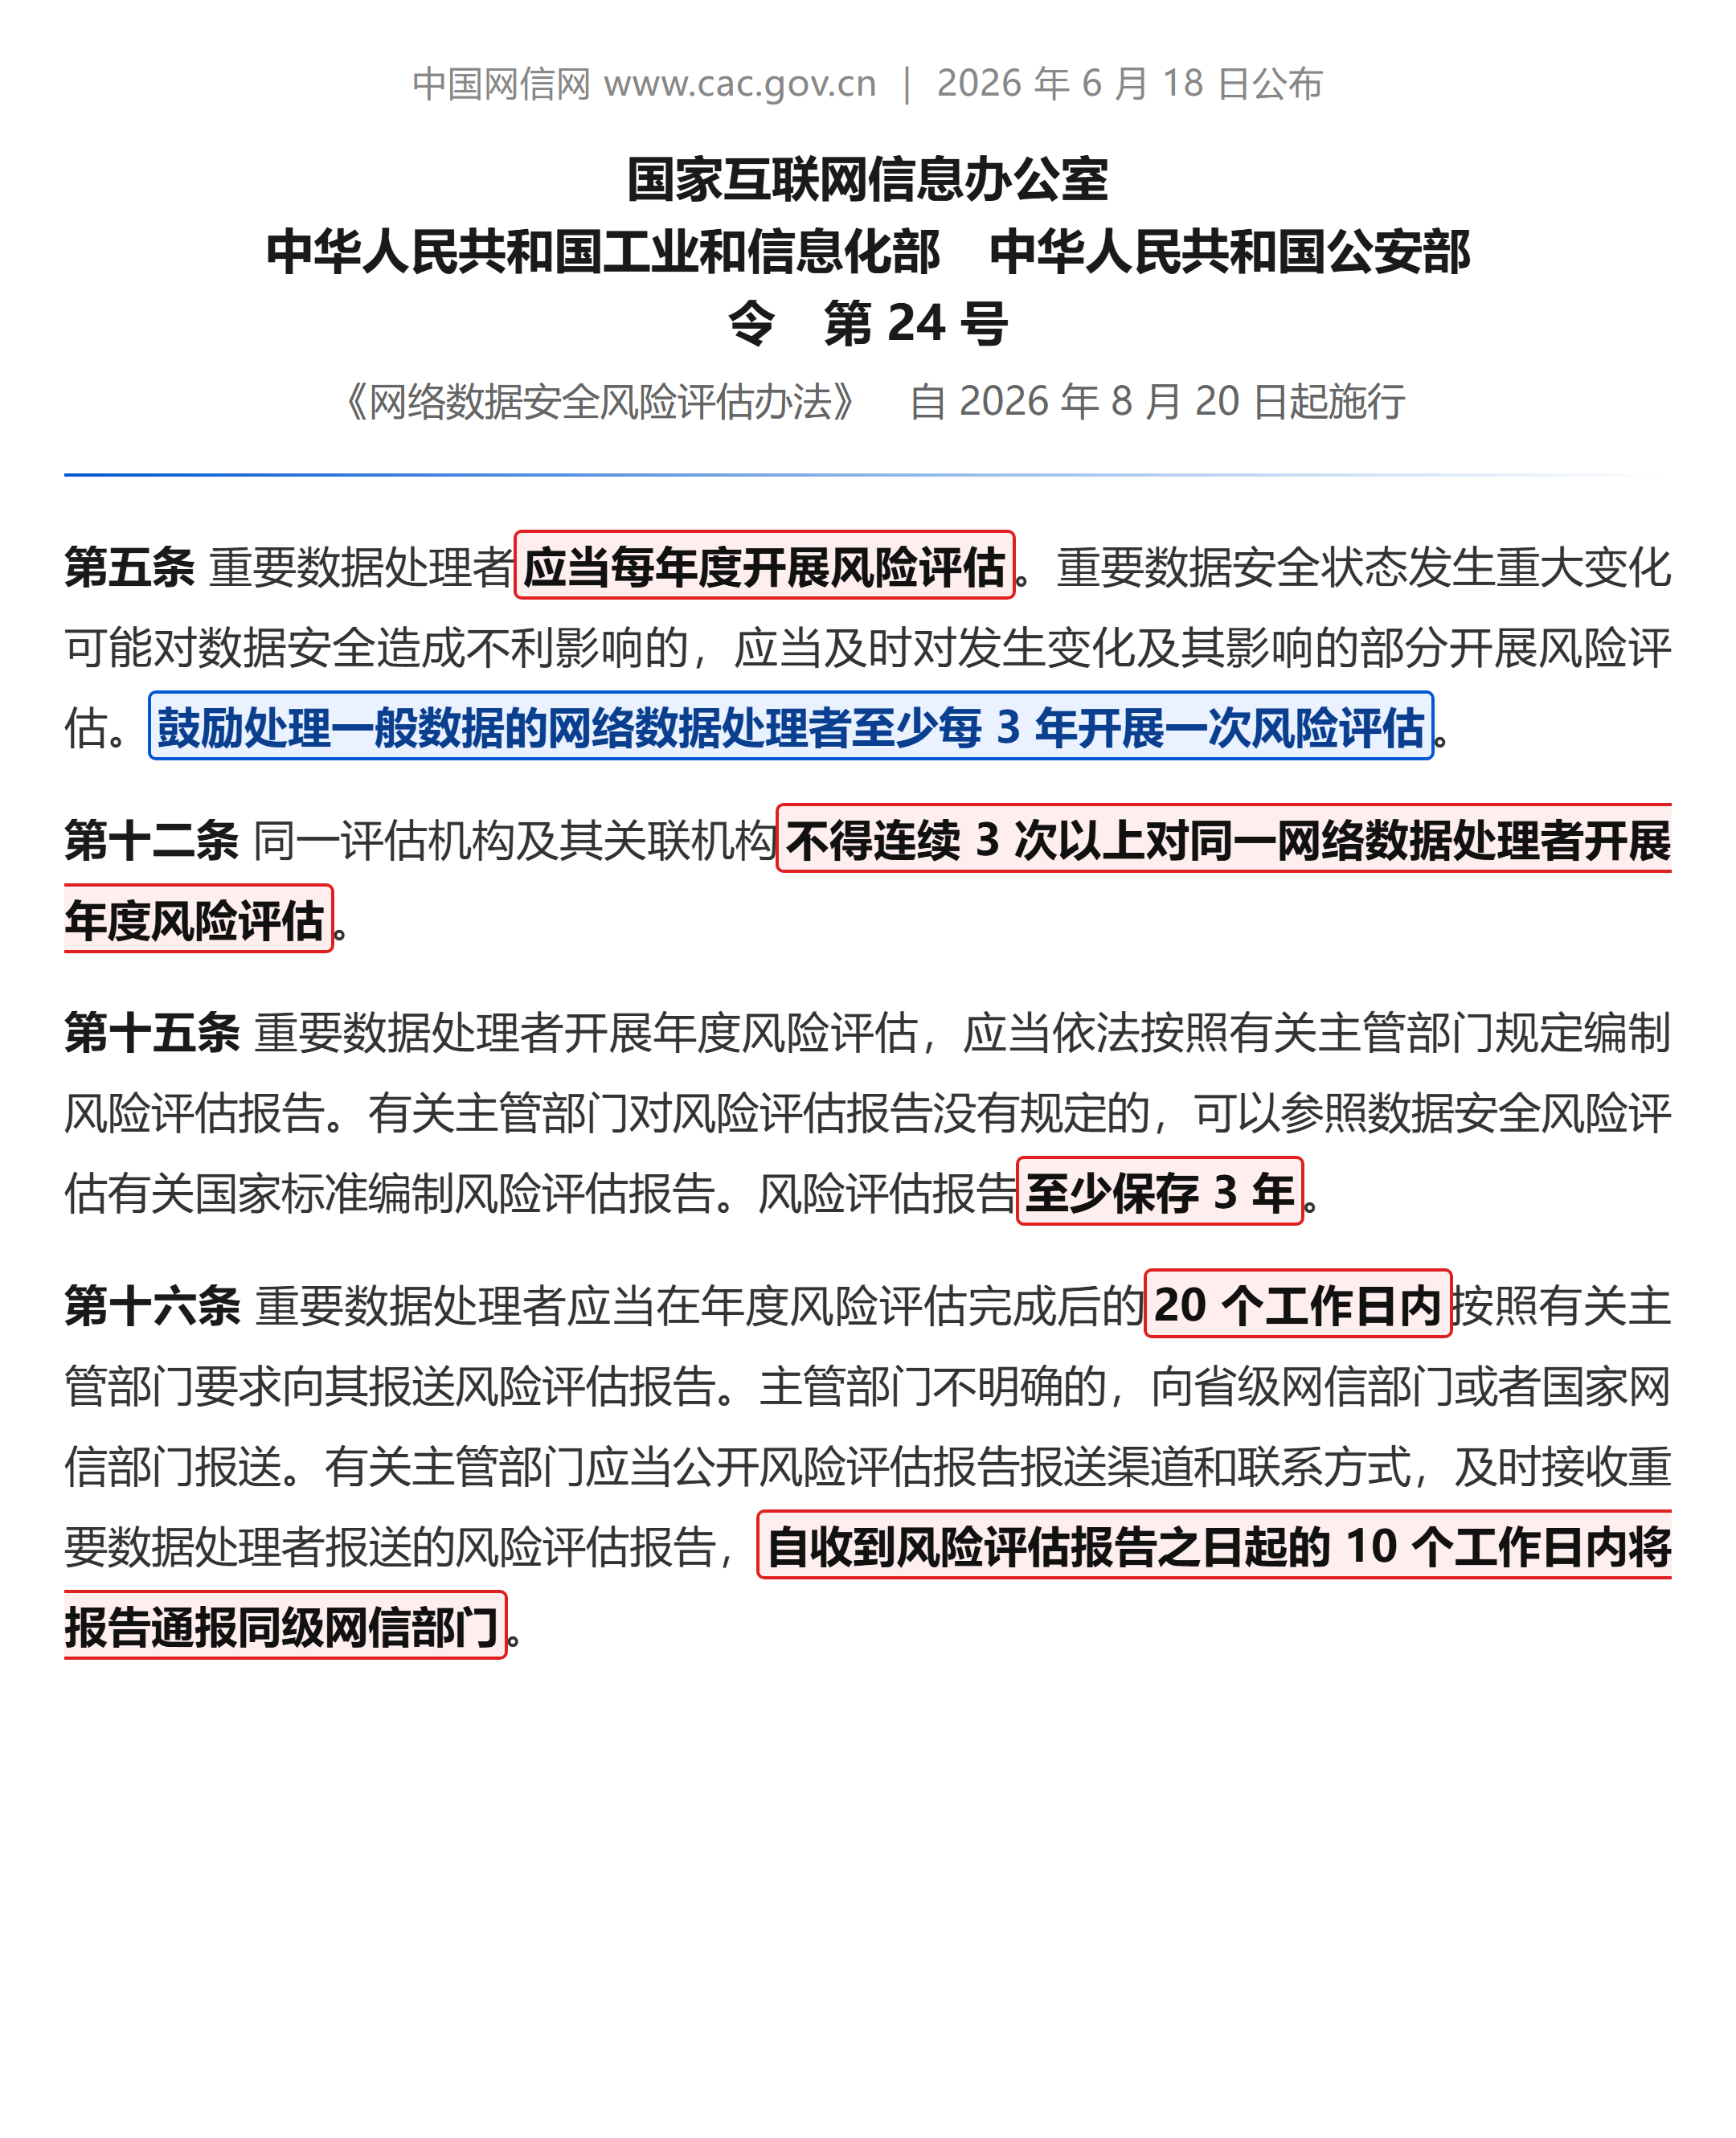
与数据资产入表直接相关的有三条:重要数据处理者每年开展一次风险评估;年度评估完成后 20 个工作日内向主管部门报送报告;风险评估报告至少保存 3 年。
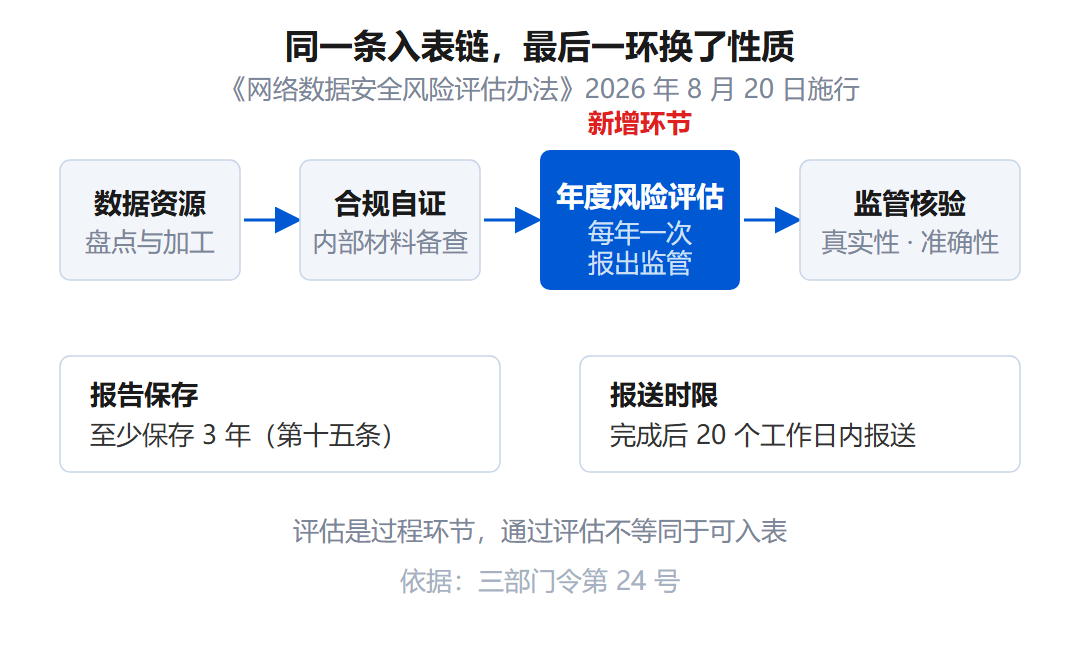 |必须出现:数据资源、合规自证、年度风险评估、报告报送、监管核验、保存 3 年;要体现报送是链条上的新增节点,与前置环节是串联关系〗
时间线里藏着一条对中小企业有利的缝
2021 年 9 月 1 日施行的《数据安全法》第三十条已经写明,重要数据的处理者应当定期开展风险评估并报送报告。"定期"是多久、报给谁,法律层面没有答案。2025 年 1 月 1 日施行的《网络数据安全管理条例》往下接了一层,把这项义务拆成识别申报重要数据、明确负责人和管理机构、定期评估三项,周期依然空着。
《办法》第五条补上了这个缺口:重要数据处理者应当每年度开展风险评估;处理一般数据的网络数据处理者,鼓励至少每 3 年开展一次。
实际影响取决于企业在申报口径上属于哪一档。"重要数据"按《网络数据安全管理条例》第二十九条的机制认定,由各地区各行业确定具体目录后告知或公布,没有成品清单可查。绕不开的一个硬门槛:第二十八条把处理 1000 万人以上个人信息的网络数据处理者,直接拉进重要数据处理者的义务范围。
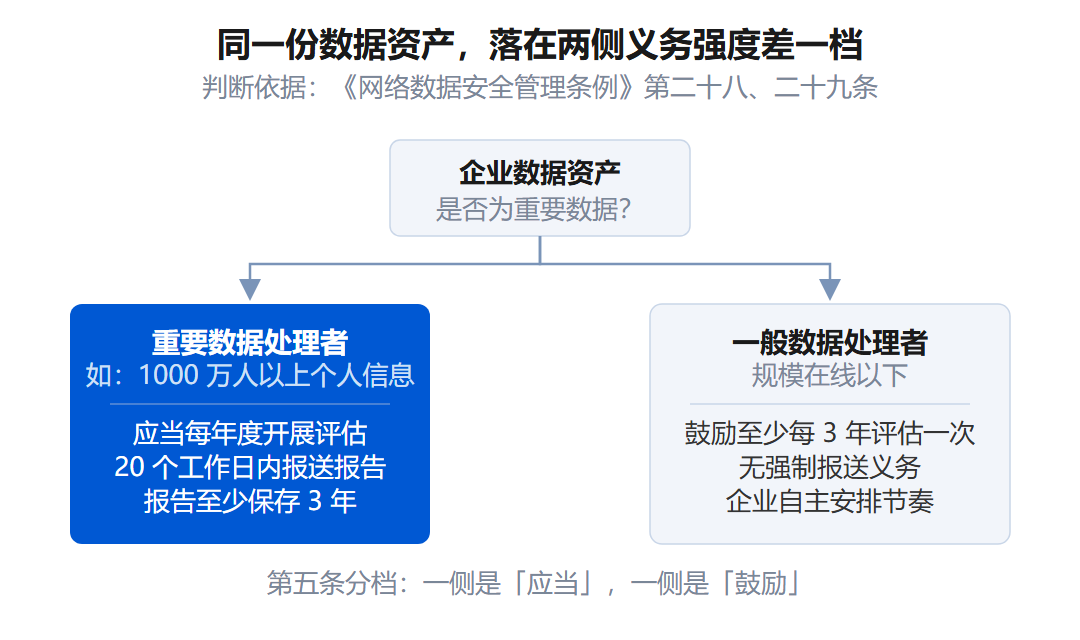 |必须出现:判断分叉(是否为重要数据处理者)、重要数据一侧(每年一次、20 个工作日报送、保存 3 年)、一般数据一侧(鼓励至少每 3 年一次);要体现义务强度差异,不做价值判断〗
报告要报出监管、要能核验
《企业数据资源相关会计处理暂行规定》(财会〔2023〕11 号)2024 年 1 月 1 日施行,数据资源按持有目的和业务模式,分别确认为无形资产或存货。确认资产要同时满足三个条件:企业合法拥有或控制、预期带来经济利益、成本能够可靠计量。第三条有会计门槛可依,第一条此前主要靠企业内部材料自证,交会计师事务所做形式核查。
《办法》第十六条改变了这份材料的性质:报告要向主管部门报送,主管部门收到后 10 个工作日内通报同级网信部门,国家网信部门汇总后与国务院电信、公安、国家安全等部门共享,省级以上网信、电信、公安、国安等部门可以对报告真实性、准确性进行检查核验。同一份报告,从放在自己档案盒里备查,变成进入跨部门流转并可能被回溯核验。
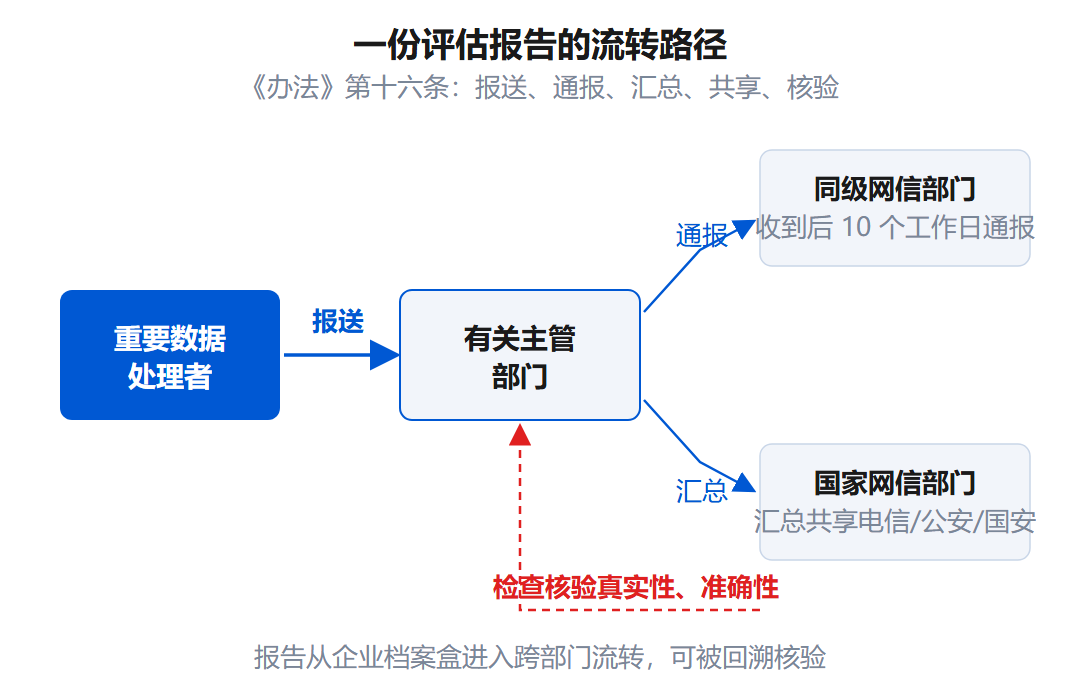 |必须出现:重要数据处理者、主管部门、同级网信部门、国家网信部门、电信/公安/国安部门;箭头表示报送与共享方向,核验是回指企业的反向箭头〗
三笔账要一起算
评估本身的费用是显性的,也最容易估算。压力在后面两笔。
第一笔是整改。数据分类分级不到位、访问权限混乱、脱敏措施不足、授权链条缺失,都是评估里的高频问题,发现即需整改,涉及技术改造、系统升级、流程重构。
第二笔是重复。第十八条列出了被要求委托认证评估机构的情形,进入这一档,整改完成后 15 个工作日内还要报送整改情况报告。第十二条规定,同一评估机构及其关联机构不得连续 3 次以上对同一企业开展年度风险评估,换机构意味着重建对业务的了解,这部分时间成本不体现在报价里。
中小企业的卡点在计量单位。1000 万人以上个人信息这条线是刚性的,踩线就意味着每年一次评估、一次报送、一批必须完成的整改项。如果数据规模本来就在线以下,或者可以按业务必要原则裁剪采集范围,《办法》的口径是"鼓励至少每 3 年一次"。第五条这句"鼓励",是全文里唯一留给企业自主选择的空间。
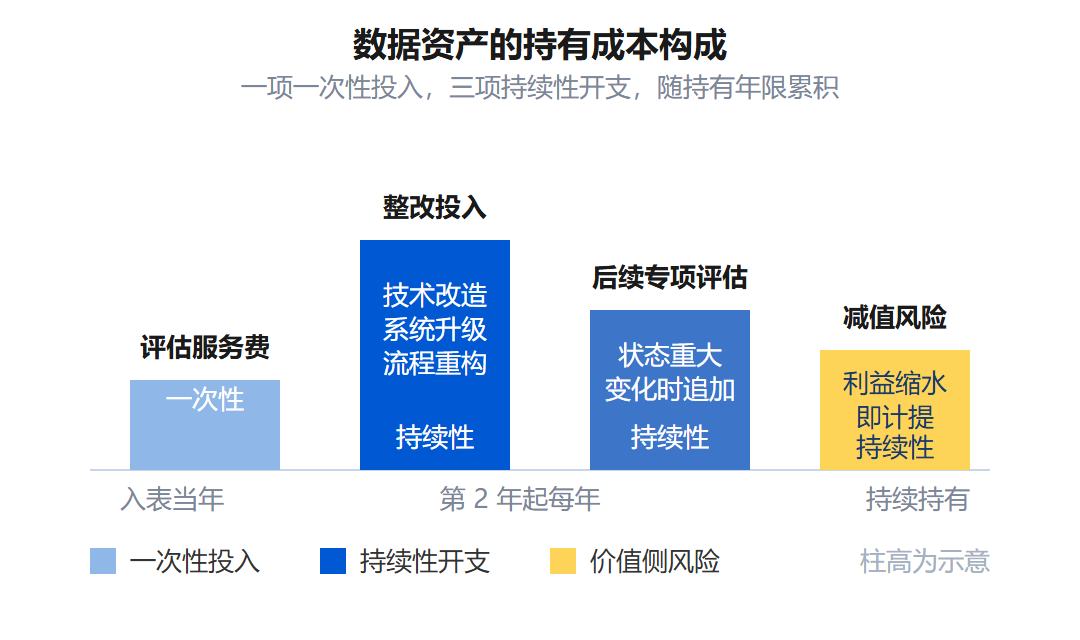 |必须出现:评估服务费、整改投入、后续专项评估、减值风险;要体现前一项是一次性、后几项是持续性,总成本随持有年限累积〗
该谁动、先动哪一步
法务或合规负责人先定档:判断公司在申报口径上属于哪一档,依据是所处理数据的目录归属,以及是否触及 1000 万人以上个人信息这条线。
数据治理负责人跟进,把数据的来源、授权链条、处理范围、存储位置逐项对齐到《办法》的评估口径上。这一步做扎实,后面的整改和评估一次性完成;做不扎实,每轮评估都要重来一遍。
财务负责人的动作放在这两步之后,把评估、整改、后续专项评估的成本纳入持有成本测算,重新看一遍入表收益是否还成立。这一步直接影响减值判断。
 |必须出现:不做信息承载,只提供视觉呼吸,配合本章的节奏收束〗
数据资产的合规状态要能拿出来
星闪海辰做的是负荷侧配电场景的数据加工,业务涉及园区、楼宇、医院、学校、工厂的用能数据。这类数据里有相当一部分与用户用电行为、设备运行状态相关,采集与授权链条能否逐条对应,决定了它能不能进入数据资产的口径。
公司以 EVOS 能源价值运营系统承接电力数据的接入、治理与标识加工,六类标识在数据入库时同步生成。对需要应对年度风险评估与报告报送的企业,这套语义标识解决的是同一个问题:评估进场时,能不能把数据从哪里来、给谁用、用了多少拿出来。
信源
国家互联网信息办公室、工业和信息化部、公安部令第 24 号《网络数据安全风险评估办法》,2026 年 6 月 18 日公布,2026 年 8 月 20 日施行,https://www.cac.gov.cn/2026-06/18/c_1783525609815499.htm
国家网信办等三部门联合公布《网络数据安全风险评估办法》,2026 年 6 月 18 日,https://www.cac.gov.cn/2026-06/18/c_1783525609778371.htm
《网络数据安全风险评估办法》实施有关事项答记者问,2026 年 8 月 20 日,https://www.cac.gov.cn/2026-08/20/c_1788889498173657.htm
《中华人民共和国数据安全法》,2021 年 6 月 10 日通过,2021 年 9 月 1 日施行,https://www.cac.gov.cn/2021-06/11/c_1624994566919140.htm
《网络数据安全管理条例》(国务院令第 790 号),2024 年 9 月公布,2025 年 1 月 1 日施行,https://www.gov.cn/zhengce/content/202409/content_6977766.htm
《企业数据资源相关会计处理暂行规定》(财会〔2023〕11 号),2023 年 8 月 1 日印发,2024 年 1 月 1 日施行,https://www.gov.cn/gongbao/2023/issue_10746/202310/content_6907744.html